
Ankara merkezli bir siber suç operasyonunda, 101 milyon kişinin kimlik bilgisiyle 118 milyon GSM-TC kimlik numarası eşleşmesinin tek bir yasa dışı sorgu panelinde bulunduğu ortaya çıktı. "Dragon Hacker" adlı panele yönelik operasyonda iki şüpheli gözaltına alındı. Peki bu veri sızıntısı sonrası vatandaş kişisel bilgilerini nasıl koruyacak?
101 milyon kimlik bilgisi nasıl ortaya çıktı?
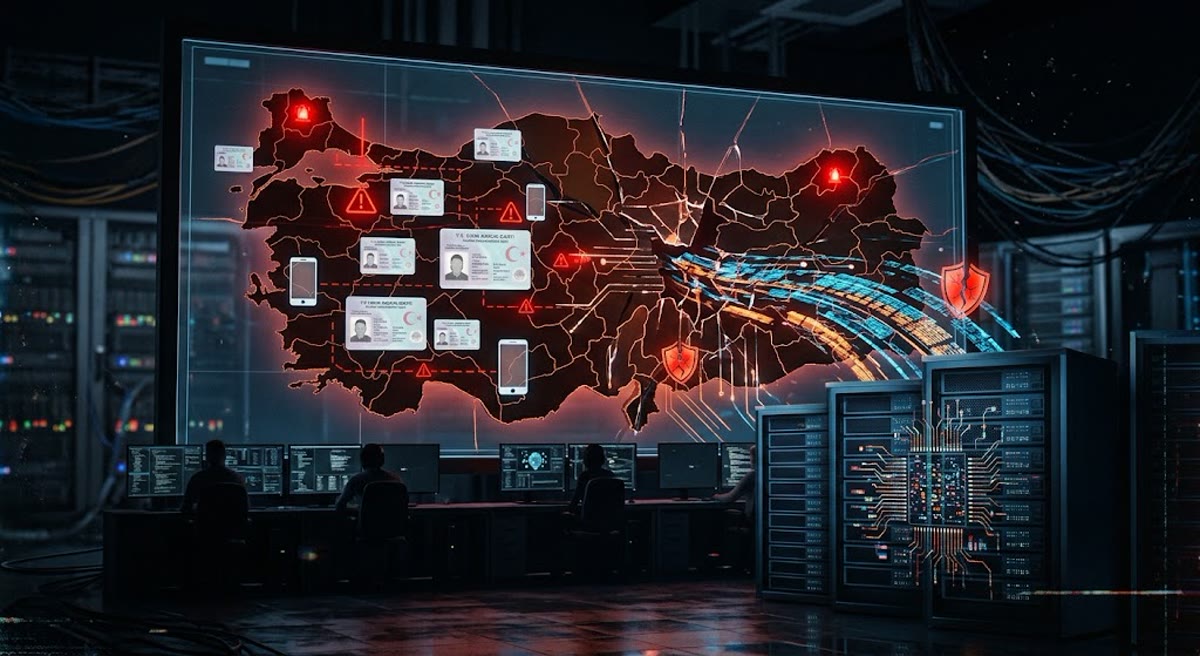
Ankara Cumhuriyet Başsavcılığı koordinesinde MİT, Siber Güvenlik Başkanlığı ve Ankara İl Jandarma Komutanlığı Siber Suçlarla Mücadele ekiplerinin ortak çalışmasıyla yürütülen teknik takip, "Dragon Hacker" adı verilen yasa dışı bir sorgu paneline ulaştı. İncelemede panelin sunucularında 101 milyon kimlik kaydı ile 118 milyon cep telefonu numarasının TC kimlik numarasıyla eşleştirilmiş hâlde tutulduğu tespit edildi. Soruşturma, 7545 sayılı Siber Güvenlik Kanunu kapsamında yürütülüyor.
Kimler gözaltına alındı?
Operasyon kapsamında İstanbul ve Diyarbakır'da eş zamanlı yapılan baskınlarda panelin kurucusu ve sistem yöneticisi olduğu belirlenen Eyüp Can ile paneli reklam ve tanıtımla yayan Abdullah Kazan yakalandı. Aramalarda 2 cep telefonu, 2 SIM kart, 3 harddisk ve 1 USB bellek ele geçirildi. Soruşturmacılar, verilerin hangi kaynaktan sızdırıldığını ve panele kimlerin erişip veri satın aldığını belirlemek için dijital materyalleri incelemeye devam ediyor.
Dragon Hacker paneli ne işe yarıyordu?
Yalnızca kimlik sorgulamayla sınırlı kalmayan panel, siber saldırganları bir araya getiren, yasa dışı veri temini, illegal sorgu sistemleri, oltalama (phishing) altyapısı ve dolandırıcılık faaliyetlerini kolaylaştıran bir yapı olarak işletiliyordu. Uzmanlar, kimlik ve telefon numarası eşleşmesinin, kötü niyetli kişilerin belirli vatandaşları hedef alarak "sosyal mühendislik" yöntemiyle dolandırıcılık yapmasını kolaylaştırdığına dikkat çekiyor.
Vatandaş kişisel bilgilerini nasıl koruyacak?
Adli bilişim uzmanı Prof. Dr. Ali Murat Kırık, asıl riskin milyonlarca verinin tek sistemde birleştirilip aranabilir hâle gelmesi olduğunu belirtti. Kırık, sadece kimlik numarası ve telefonun bilinmesinin doğrudan banka hesabını boşaltmayacağını, banka sistemlerinde birden fazla doğrulama katmanı bulunduğunu ancak dolandırıcıların bu bilgilerle resmi kurum çalışanı gibi davranarak doğrulama kodu veya şifre almaya çalışabileceğini vurguladı. Uzmanlar vatandaşlara şu önerilerde bulunuyor:
- Doğrulanmamış "veri sızıntısı sorgulama" sitelerine kimlik bilgisi girilmemeli.
- Banka ve GSM hesap hareketleri düzenli takip edilmeli.
- Kurumlarla iletişim yalnızca resmi kanallardan kurulmalı.
- Arayan kişi sadece ad-soyad veya kimlik numarasını biliyor diye güvenilmemeli, doğrulama kodu hiçbir kuruma paylaşılmamalı.
Soruşturma kapsamında verinin kaynağı ve panele erişen diğer kullanıcıların kimliği belirlenmeye çalışılıyor; ilerleyen günlerde ek gözaltıların gelmesi bekleniyor.